

匪夷所思! 黑客安排假面试 20分钟卷走420亿 精心布局4个月!
分享
来源:加西周末
全球最大的加密货币交易所币安,上周被黑客一口气卷走了63.4亿美元(约420亿人民币)。就在11月3日,币安公布了调查报告,其中的一些细节,简直匪夷所思。
黑客竟然是靠一场假面试,撬开了系统的大门。这个局,黑客从今年6月就开始准备了。
根据币安给出的报告,当时,币安钱包团队的工程师A,想安装一款热门AI编程工具,上网一搜,下到的却是被动过手脚的安装包。
知情人士透露,黑客把带病毒的版本塞进了搜索广告,排得比正版还靠前。
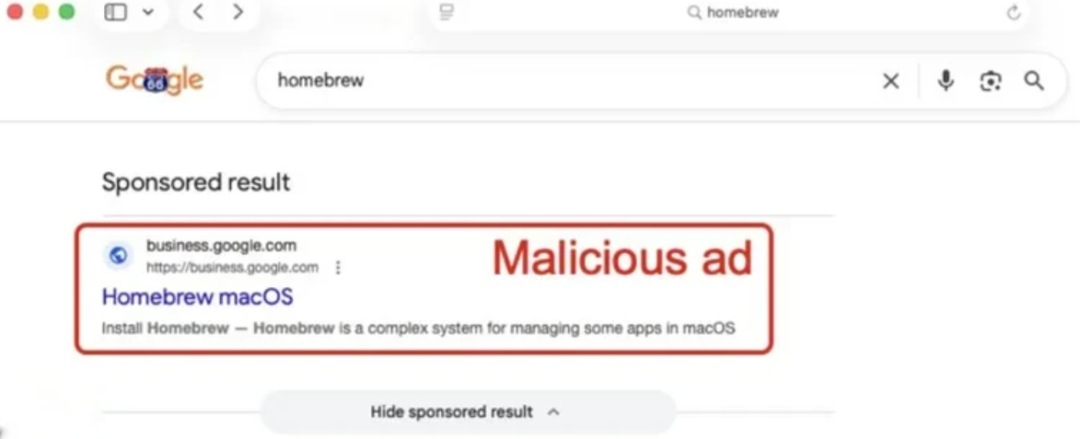
安全团队当时就就发现了异常,给他换了电脑、重置了密钥。可还是晚了一步,工程师A和钱包团队同事的身份,已经被黑客摸得一清二楚。
到了9月,黑客又盯上了另一名工程师B。工程师B当时在正规求职平台上挂着简历,写明自己在币安上班,很快就有个自称项目总监的人找上门,约他面试。
第一轮是视频面试,“HR”还主动把社交账号发给他,里面有生活照、有视频,看着跟真人没两样。第二轮换到聊天软件上,面试官自称CEO。
可问题是,这家公司完全就是编造出来的。
面试快结束时,对方甩来一份“编程作业”代码包,要求B下载到工作电脑上,B照做了。
这个代码包里藏着全新的恶意程序,一安装就自动运行,把电脑里正版的开发工具偷偷换成黑客的版本,后台连上黑客服务器,顺手擦掉痕迹。
币安公司装的终端安全软件,愣是一点没察觉。
10月20日,黑客借着B的电脑,又拿币安内部的一款AI工具当跳板,在内网里肆意横行,拿下了A和另一名工程师C的电脑。
北京时间10月30日凌晨1点多,黑客登上C的电脑,用A的令牌部署容器、跑恶意脚本,摸到了钱包签名服务的权限,正常的提现流程就这么被绕开了。
凌晨4点05分,正式动手。短短4分钟,5个热钱包里的2.3346亿枚XRP被转走,接着是约97万枚SOL、4420万枚OP,还有18270枚比特币。
币安紧急暂停提现、冻结代币。结果呢?钱还在哗哗地往外转。
原来黑客早就钻了空子,根本不走币安的提现系统,关掉提现也拦不住。
更麻烦的是,币安的钱包为了安全,没有一把能单独开锁的钥匙,想把这道后门关上,团队只能临时现想办法。
一直拖到早上7点56分,最后一笔2961.9枚以太坊才到账,前后将近4个小时。
最终,币安冻结或拦截了约28.5亿美元,剩下的损失全部由平台自己扛。截至10月31日,98%的被盗代币已经补齐。
币安在报告里罕见认错,说这事“本不应该发生”,还要请第三方安全公司独立审查。
币安说,光今年就拦下了57起疑似同类黑客的攻击。网络安全公司DTEX研究员迈克尔·巴恩哈特(Michael Barnhart)表示,用假招聘钓企业员工,早就不是什么新鲜手段。
报告一出,评论区炸开了锅,矛头几乎全指向币安。
网友A:手握60亿美金权限的人,拿公司电脑去面试?就不会用自己的私人电脑吗?
网友B:管着百亿资金的钱包运维,下个AI工具都能中毒,还背着公司跑面试,把来历不明的作业往工作机里塞,妥妥的草台班子。
网友C:正规公司的办公电脑根本装不了第三方程序,一般都要过AI扫描、多人审核和签名,签名还得用物理密钥。币安这个安全水平真的一言难尽,但凡有一步做好点都能拦下来。
这么大的交易所居然会犯如此低级的错误,确实是有些离谱。币安表示,已重建受影响的钱包系统和内部AI工具、撤销相关凭证,接下来还将邀请独立安全机构审查。
相关阅读:
20分钟被盗走420亿, 赵长鹏惨了! 已无法追回 只能自己承担! 马斯克嘲讽
币安疑遭“史上最大”黑客洗劫,损失或超50亿美元!币安:暂停提币,已冻结超30亿美元资产
注:凡新西兰中文先驱网引用、摘录或转载自其他媒体的作品,其观点、内容真实性及知识产权均由原作者或原出处负责,新西兰中文先驱网不承担任何责任。如有侵权行为,请及时联系我们删除。如有任何问题或合作意向,请联系news@chnet.co.nz。
(责编:twinkle)
chineseherald.co.nz All Rights Reserved 版权所有